Użytkownicy i role
Strona Zespół i uprawnienia to miejsce, w którym właściciel lub administrator zaprasza pracowników i przypisuje im role, które określają, które moduły obszaru roboczego produkcji są dla nich widoczne.
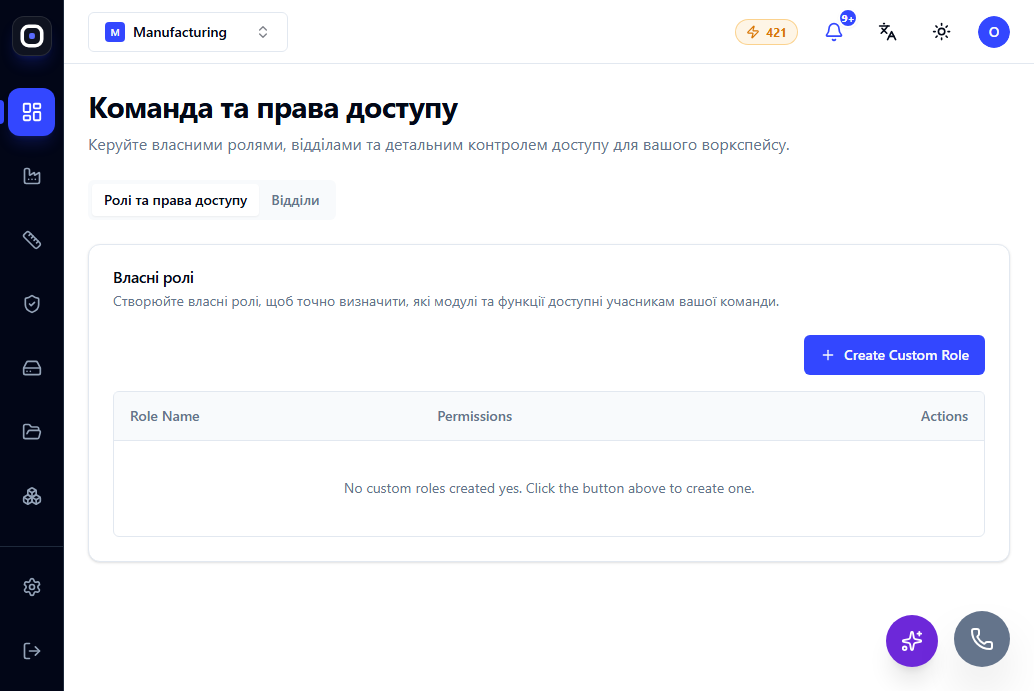
Strona: Zespół i uprawnienia (Team & Permissions) (/team-permissions)
Zapraszanie użytkownika
Nowy pracownik jest dodawany poprzez zaproszenie e-mail. Do momentu przyjęcia zaproszenia konto nie ma dostępu do obszaru roboczego (workspace); po przyjęciu otrzymuje rolę przypisaną podczas zaproszenia (można ją później zmienić).
Przypisywanie roli
Podstawowe role platformy (owner, admin, member, child) określają ogólny poziom dostępu — szczegółowy podział między nimi opisano w Rolach i dostępie. W przypadku obszaru roboczego produkcji typową praktyką jest przypisywanie roli member większości stałych pracowników (inżynierom, planistom, operatorom, QA), pozostawiając role owner/admin dla kierownictwa.
Konta terminalowe
Dla wspólnych stanowisk pracy na hali produkcyjnej (skaner/ekran dla kilku zmian) używana jest techniczna rola terminal zamiast osobistego loginu każdego operatora — zobacz Stanowisko operatora.
Ograniczenia według modułu, nie tylko roli
Ważne jest, aby zrozumieć: niektóre sekcje (Produkcja (Production), Inżynieria (Engineering), Jakość (Quality)) są dodatkowo ograniczone na poziomie pionu obszaru roboczego (restrictedToVerticals), niezależnie od roli. Nawet owner nie zobaczy tych sekcji w obszarze roboczym o innym profilu pionu. I odwrotnie — w obszarze roboczym Produkcji (Manufacturing) te sekcje są dostępne dla każdego użytkownika z odpowiednią rolą.
Przegląd dostępu
Okresowo sprawdzaj listę aktywnych użytkowników i ich role na tej stronie — zwłaszcza po zmianie składu zespołu lub struktury hali produkcyjnej. W celu audytu działań użytkowników — zobacz Dzienniki audytu (Audit Logs) (/audit-logs), dostępne dla właściciela i administratora.