Benutzer und Rollen
Die Seite „Team & Permissions“ – hier lädt der Eigentümer oder Administrator Mitarbeiter ein und weist ihnen Rollen zu, die festlegen, welche Module des Produktions-Workspaces sie sehen.
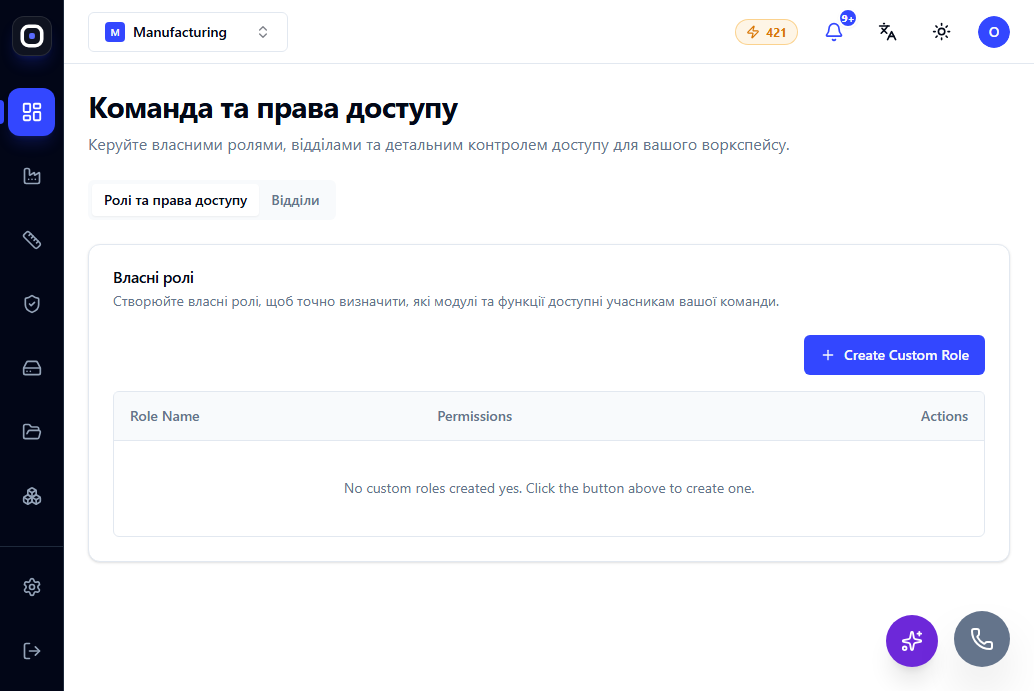
Seite: Team & Permissions (/team-permissions)
Benutzer einladen
Ein neuer Mitarbeiter wird per E-Mail-Einladung hinzugefügt. Bis zur Annahme der Einladung hat das Konto keinen Zugriff auf den Workspace; nach der Annahme erhält es die Rolle, die bei der Einladung zugewiesen wurde (diese kann später geändert werden).
Rolle zuweisen
Die grundlegenden Plattformrollen (owner, admin, member, child) definieren die allgemeine Zugriffsebene – eine detaillierte Aufschlüsselung ist unter Rollen und Zugriffsrechte beschrieben. Für einen Produktions-Workspace ist es üblich, den meisten festangestellten Mitarbeitern (Ingenieuren, Planern, Bedienern, QA) die Rolle member zuzuweisen und owner/admin der Geschäftsleitung vorzubehalten.
Terminal-Konten
Für gemeinsam genutzte Arbeitsplätze in der Werkstatt (Scanner/Bildschirm für mehrere Schichten) wird anstelle des persönlichen Logins jedes Bedieners die technische Rolle terminal verwendet – siehe Bedieneransicht.
Einschränkungen nach Modul, nicht nur nach Rolle
Es ist wichtig zu verstehen: Einige Bereiche (Production, Engineering, Quality) sind zusätzlich auf der Ebene der Workspace-Vertikale (restrictedToVerticals) eingeschränkt, unabhängig von der Rolle. Selbst ein owner sieht diese Bereiche in einem Workspace mit einem anderen Vertikalprofil nicht. Und umgekehrt – in einem Manufacturing-Workspace sind diese Bereiche jedem Benutzer mit ausreichender Rolle zugänglich.
Zugriffsprüfung
Überprüfen Sie regelmäßig die Liste der aktiven Benutzer und ihrer Rollen auf dieser Seite – insbesondere nach Änderungen in der Teamzusammensetzung oder der Werkstattstruktur. Für die Überprüfung der Benutzeraktionen – siehe Audit Logs (/audit-logs), verfügbar für Eigentümer und Administratoren.